Perbedaan Chmod 777 Dan 755 Serta Dampak Keamanannya
Pernahkah Anda mengalami pesan error saat mengunggah file ke dalam direktori website? Bagi pengguna pemula, solusi tercepat yang sering disarankan di berbagai forum internet adalah mengetikkan angka tujuh tiga kali pada terminal. Sayangnya, langkah instan ini justru membuka celah paling berbahaya bagi peretas untuk mengambil alih sistem secara penuh. Oleh karena itu, kita harus memahami perbedaan chmod 777 dan 755 sebelum mengeksekusi perintah tersebut.
Kedua angka ini merepresentasikan tingkat kontrol yang sangat bertolak belakang dalam ekosistem sistem operasi. Jika satu pengaturan memberikan kebebasan mutlak tanpa batas, opsi lainnya menawarkan keseimbangan antara fungsionalitas aplikasi dan proteksi data. Melalui artikel ini, kita akan membedah secara mendalam bagaimana setiap angka bekerja, kapan waktu yang tepat untuk menggunakannya, dan mengapa kelalaian kecil dalam hak akses bisa menghancurkan keamanan server Anda.
Konsep Dasar Hak Akses Linux
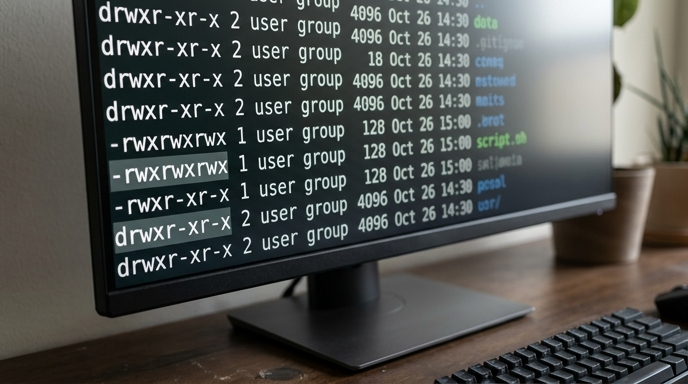
Sebelum masuk ke inti perbedaan chmod 777 dan 755, kita wajib mengerti konsep dasar hak akses Linux. Sistem operasi ini menggunakan model pembagian hak berbasis peran. Artinya, setiap berkas atau direktori selalu memiliki tiga kelompok pemilik yang berbeda.
Kelompok pertama adalah user atau pemilik asli yang bertugas menciptakan berkas tersebut. Kemudian, kelompok kedua bernama group, yaitu sekumpulan pengguna dengan tingkat izin seragam. Terakhir, kelompok ketiga adalah others atau pihak luar yang mewakili siapa saja tanpa akun khusus di sistem.
Selain pembagian kelompok pengguna, sistem juga menerapkan tiga jenis tindakan yang secara teknis dikenal dengan sebutan rwx permission. Huruf r berarti read untuk sekadar melihat isi dokumen. Huruf w mewakili write untuk mengubah atau menghapus data penting. Sementara itu, huruf x merujuk pada execute yang berfungsi menjalankan bahasa skrip. Kombinasi antara kelompok pengguna dan jenis tindakan inilah yang nantinya menghasilkan susunan angka pada command line.
Membedah Arti Angka pada Perintah Chmod
Untuk memudahkan pengaturan secara praktis, sistem Linux mengonversi huruf rwx permission tersebut menjadi sistem angka oktal. Nilai mutlak untuk tindakan read adalah empat. Nilai pasti untuk write adalah dua. Sedangkan besaran nilai untuk tindakan execute adalah satu. Jika pengguna sama sekali tidak memiliki akses apa pun, nilainya otomatis menjadi angka nol.
Angka pada perintah konfigurasi merujuk pada penjumlahan nilai dari ketiga jenis tindakan tersebut untuk masing-masing kelompok pengguna. Angka tujuh tentu berasal dari penjumlahan empat, dua, dan satu. Hal ini berarti kelompok terkait memiliki izin penuh untuk membaca, mengubah, hingga mengeksekusi semua data. Di sisi lain, angka lima terbentuk dari penjumlahan angka empat dan angka satu. Kelompok tersebut diizinkan secara terbatas hanya untuk membaca serta mengeksekusi, tetapi sangat dilarang keras mengubah isinya.
Berdasarkan logika matematika dasar ini, kita mulai melihat perbedaan chmod 777 dan 755 secara gamblang. Angka tujuh pertama selalu ditujukan khusus untuk pemilik berkas. Angka tengah difokuskan sepenuhnya bagi anggota grup internal. Angka terakhir berfungsi secara mutlak untuk mengunci maupun membuka akses bagi pihak luar.
Risiko Fatal Menggunakan Angka Tujuh Penuh
Banyak administrator web server pemula memilih rute termudah ketika sedang menghadapi kendala perizinan direktori. Menerapkan pengaturan tingkat tujuh penuh memang akan langsung memecahkan masalah pemblokiran akses dalam hitungan detik. Namun, tindakan gegabah seperti ini pada dasarnya sama saja dengan mencopot pintu depan rumah Anda lalu membiarkan siapa saja melangkah masuk tanpa meminta izin.
Pengaturan ini memberikan kebebasan absolut ke semua pihak. Pihak luar bisa melihat sekaligus memodifikasi kemudian menyuntikkan rentetan kode berbahaya ke bagian inti. Peretas biasanya memanfaatkan celah perizinan ini untuk menanamkan virus, menghapus seluruh cadangan data penting, atau menggunakan kapasitas komputasi guna mengirimkan pesan massal.
Oleh karena itu, standar proteksi mutlak menuntut larangan keras terhadap penggunaan konfigurasi terbuka ini pada lingkungan produksi. Angka ini hanya boleh dipakai sesaat pada lingkungan pengujian tertutup. Pastikan agar segera mengembalikan tingkat izin ke standar semula setelah Anda berhasil menelusuri penyebab kemunculan masalah tersebut.
Kapan Sebaiknya Menerapkan Opsi Standar?
Setelah memahami berbagai risiko di atas, kita masuk ke skenario penggunaan dari sisi yang jelas lebih aman. Penerapan kombinasi opsi 755 merupakan standar emas yang selalu direkomendasikan secara universal oleh pakar keamanan jaringan. Pengaturan proporsional ini sangat ideal untuk manajemen direktori inti pada berbagai arsitektur komputasi komersial.
Dengan mengandalkan konfigurasi yang aman ini, pemilik akun asli akan memegang kendali sangat penuh melalui izin bernilai tujuh. Para pemilik bebas menambah struktur kode tambahan, menghapus gambar lama, maupun memperbarui modul aplikasi sesuka hati. Sebaliknya, kelompok terbatas maupun pihak luar seutuhnya hanya menerima izin bernilai lima secara terukur. Artinya, pengunjung situs web tetap bisa membaca artikel dan mengeksekusi antarmuka halaman, tanpa punya kekuatan merusaknya dari jarak jauh.
Berikut adalah rangkuman singkat dari penjelasan di atas.
|
Aspek |
Pengaturan Bebas |
Pengaturan Standar |
|
Sisi Pemilik |
Kontrol penuh |
Kontrol penuh |
|
Sisi Grup |
Kontrol penuh |
Hanya lihat |
|
Sisi Publik |
Kontrol penuh |
Hanya lihat |
Pola penataan standar ini memastikan aplikasi berjalan mulus sambil tetap mencegah barisan skrip liar masuk dari pintu luar.
Hal yang Sering Ditanyakan
Mengapa perbedaan chmod 777 dan 755 penting dipahami pemula?
Pemahaman teknis ini mencegah penjahat dunia maya memanipulasi berkas vital. Kesalahan kecil saat mengetik instruksi baris bisa berdampak pada kebocoran data rahasia perusahaan dalam jumlah yang masif.
Apakah angka ganjil ini berlaku untuk file teks biasa?
Kombinasi angka berakhiran ganjil umumnya diperuntukkan bagi direktori utama atau skrip yang butuh eksekusi langsung. Untuk dokumen teks biasa, kombinasi aman yang sering dianjurkan adalah susunan enam empat empat.
Praktik Terbaik Menjaga Integritas Data
Sebagai langkah penutup, membedakan hak akses secara ketat adalah tanggung jawab paling fundamental bagi pengelola arsitektur digital. Jangan pernah mengorbankan tembok pertahanan server hanya demi mencari jalan pintas atas pesan penolakan yang muncul tiba-tiba. Lakukan evaluasi perizinan dokumen secara rutin demi memastikan tidak ada celah keamanan yang tertinggal dalam kondisi terbuka.